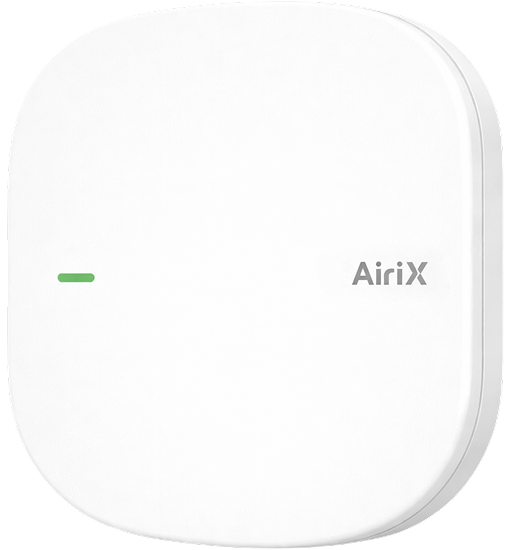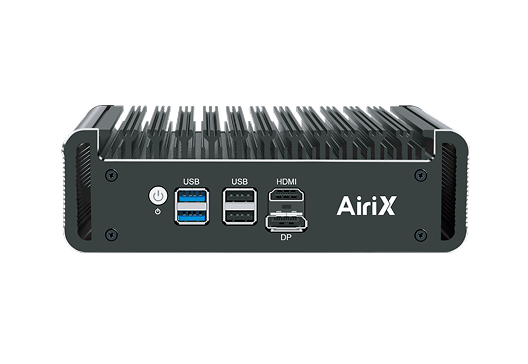
AiriX는 Wi-Fi 7 액세스 포인트와 AP Controller, AP 내장 보안을 단일 체계로 구성해 무선 성능과 보안 관측 공백을 함께 해결합니다.
Wi-Fi 7 ENTERPRISE WLAN
이미 설치된 AP가 보안 센서로 동작해 비인가 AP(Rogue AP)・이블 트윈 등 무선 위협과 네트워크 위협을 현장에서 탐지합니다. 호크아이 AI(LLM)가 실제 공격 여부를 판정하며, 판정된 위협은 탐지한 AP에서 정책에 따라 단말 접속 차단・격리로 이어집니다.
부팅 시점 검사에 그치지 않고 운영 중에도 펌웨어와 핵심 프로세스・파일 무결성을 24시간 점검합니다. 단계별 자동 검증으로 공급망 공격과 내부자 위협의 이상 징후를 조기에 탐지합니다. 동급 타사 AP Controller에 없는 AiriX 단독 보안 기능입니다.
AP가 무선 패킷과 유선 인증 트래픽을 자체 분석하는 패킷 분석 프레임워크를 갖췄습니다. 별도 IDS/IPS를 도입하지 않고도 비정상 접속과 인증 실패 급증을 조기에 식별합니다. 무선 운영자가 콘솔에서 직접 패킷을 확인하는 AiriX 독자 기능입니다.
동일한 관리 인터페이스와 운영 기능을 클라우드형 CloudX와 온프레미스형 XC500 양쪽에서 지원합니다. 망분리・데이터 거버넌스 요건에 맞춰 배포 형태를 선정합니다. 보안 원격 접속 터널(Pathway)로 폐쇄망 사이트까지 단일 콘솔에 통합합니다.

별도 센서나 어플라이언스를 추가하지 않고, 이미 설치된 AP가 비인가 AP(Rogue AP)・이블 트윈 등 무선 위협과 네트워크 위협을 현장에서 탐지합니다.
무선 구간과 유선 구간을 함께 살펴 신호 이상과 단말 행위를 하나의 맥락으로 판단합니다. 한쪽만 보는 장비가 놓치는 징후까지 잡아냅니다.
서비스가 닿는 모든 공간이 곧 감시 범위가 되고, 단말이 이동해도 관측이 끊기지 않습니다. 오버레이 센서망 재구축 비용이 사라집니다.
호크아이 AI(LLM)가 실제 공격 여부를 판정하므로, 무해한 알람 확인에 쓰이던 관제 인력 시간이 줄어듭니다.
무엇을 근거로 그렇게 판정했는지 리포트로 제공해 대응 여부를 바로 판단합니다. 보안 전담 인력 없이도 조치합니다.
탐지한 AP에서 판정된 위협은 정책에 따라 단말 접속 차단・격리로 이어집니다. 탐지 지점과 차단 지점이 같습니다.
※ 호크아이(HawkAI)는 AiriX AP Controller 연동 시 구현되며, 별도 라이선스가 필요한 옵션 기능입니다.
Product
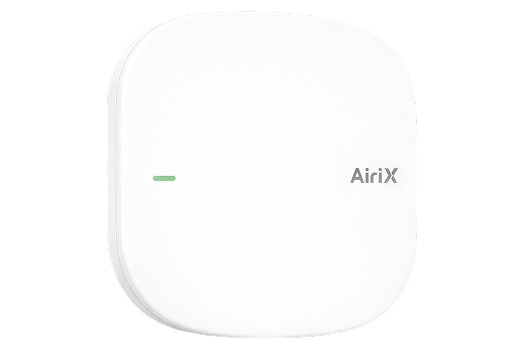
설치 환경의 단말 밀도와 요구 처리량으로 선정합니다.
대강당・컨벤션 등 고밀도 구간은 전 대역 4×4 MIMO의 X740, 일반 업무 공간과 교실은 2×2 Tri-band X720을 적용합니다.
802.11be 전 기능과 호크아이 연동은 두 모델 공통입니다.
FAQ